Visual Studio Code (VS Code) de Microsoft passe à un cycle de publication hebdomadaire et rejoint Google pour encourager le développement d’IA agentique sans approbation manuelle avec une nouvelle fonctionnalité de pilote automatique.
VS Code a toujours eu un cycle de publication rapide, autrefois basé sur une mise à jour mensuelle qui comprenait une semaine « Endgame » au cours de laquelle le code était temporairement gelé, testé et tous les problèmes identifiés étaient résolus avant la publication. Des plans de fin de partie ont été publiés sur GitHub, par exemple celui-ci pour novembre 2025. Il y a également eu une ou plusieurs versions de récupération suite à la mise à jour, pour résoudre les problèmes urgents découverts par les utilisateurs.
Les dirigeants de Microsoft craignent que l’IA ne consomme des tâches de codage d’entrée de gamme
Désormais, le cycle de publication a été encore accéléré. Kai Maetzel, ingénieur distingué de Microsoft, qui dirige l’équipe d’ingénierie de VS Code, a déclaré qu’après « avoir rationalisé notre processus de développement et de livraison… nous publierons une nouvelle version stable chaque semaine. Endgame sera désormais intégré à nos activités hebdomadaires ».
AD ENREGISTREMENT
Les utilisateurs de VS Code sur Reddit avaient des questions. « A quoi sert la version Insider ? » » dit l’un d’eux, il s’agit d’un aperçu mensuel de la prochaine version de l’ancien calendrier ; » et un autre a demandé : « Existe-t-il un moyen de rester derrière quelques versions afin d’être sûr que les choses sont réellement corrigées ?
AD ENREGISTREMENT
Un autre développeur a déclaré que le changement était « déroutant et préoccupant ». Certaines versions nécessitent des modifications de paramètres et devoir revoir et modifier les paramètres chaque semaine est un fardeau.
Dans les notes de publication de la version 1.111, la première version stable hebdomadaire, l’équipe a expliqué ce qui a permis le changement. L’IA en fait partie. « Nous avons ajouté une expérience en un clic pour créer des plans de test à partir de problèmes de demande de fonctionnalité », indiquent les notes, réduisant ainsi les étapes manuelles requises auparavant.
Toutes les nouveautés de la version 1.111 sont liées à l’IA, y compris un aperçu d’Autopilot, dans lequel un agent IA travaille de manière autonome jusqu’à ce qu’une tâche soit terminée. Autopilot est un niveau d’autorisation dans Copilot Chat, dans lequel tous les appels d’outils sont approuvés automatiquement, les erreurs sont automatiquement réessayées et les questions soulevées par les outils répondent automatiquement « afin que l’agent ne reste pas en attente d’une réponse ».
Bien qu’elle accélère le développement, l’approbation automatique constitue un risque pour la sécurité en raison de la nature non déterministe de l’IA générative et de sa vulnérabilité à l’injection rapide. Le fait que les agents appellent des outils tiers à l’aide de MCP (Model Context Protocol) ajoute un risque car cela élargit la portée de l’agent au-delà de l’environnement de codage et est vulnérable aux outils mal codés ou aux attaques telles que l’empoisonnement des outils. Le fait qu’un agent réponde automatiquement aux invites générées par les outils supprime une protection importante.
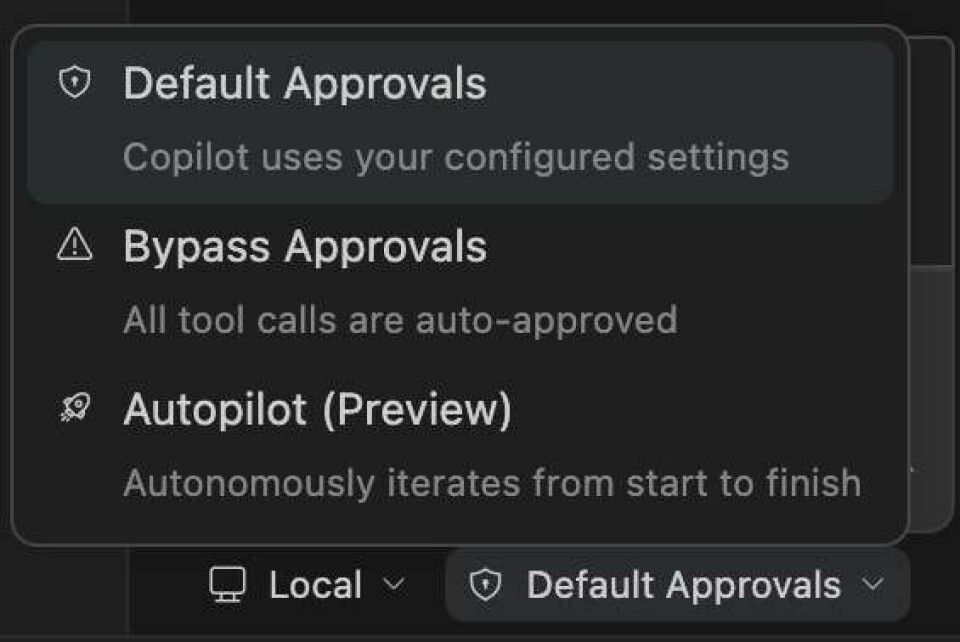
Microsoft a l’intention d’activer le pilote automatique par défaut, même si ce n’est pas aussi grave qu’il y paraît. L’activation du pilote automatique le rend uniquement disponible en option dans Chat. Il existe trois niveaux d’autorisation agent : par défaut, les approbations de contournement et le nouveau pilote automatique. Le pilote automatique va au-delà des approbations de contournement en répondant automatiquement aux invites de l’outil et en continuant à travailler jusqu’à ce qu’il pense qu’une tâche est terminée.
La documentation recommande d’activer le sandboxing expérimental du terminal pour restreindre l’accès au système de fichiers et au réseau pour les commandes exécutées par l’agent – mais cela ne fonctionne que sur macOS et Linux. « Si l’injection rapide pose problème, utilisez le sandboxing du terminal ou exécutez VS Code dans un conteneur de développement au lieu de vous fier uniquement aux règles d’approbation automatique », indique-t-il.
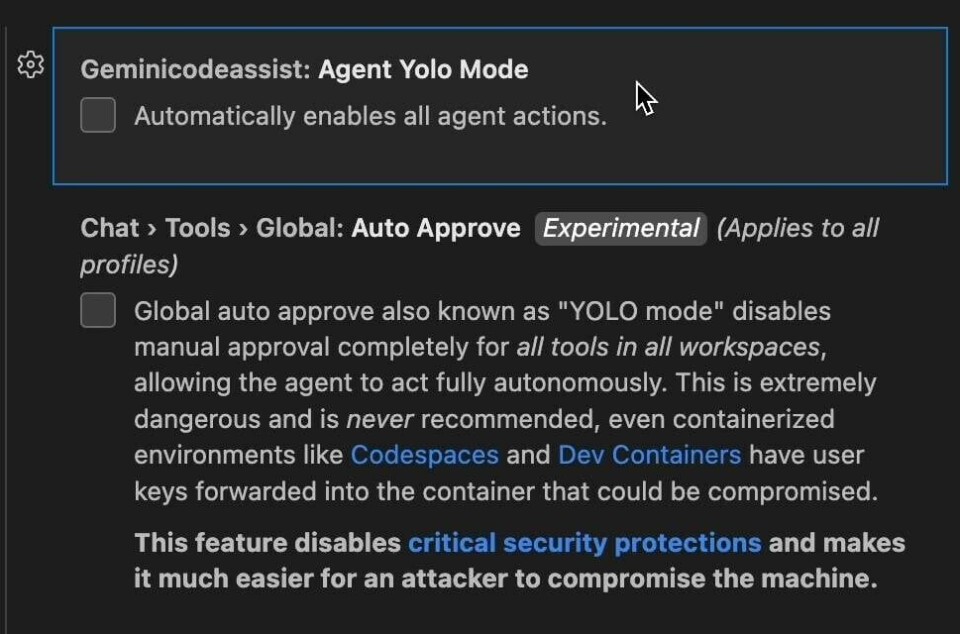
Microsoft n’est pas le seul à promouvoir le développement YOLO (on ne vit qu’une fois). Google s’est vanté hier de son nouveau mode d’approbation automatique dans Gemini Code Assist. Selon l’équipe, le mode d’approbation automatique permet à l’agent d’agir sans étapes manuelles. On nous dit que cela « transforme les mises à jour fastidieuses et multi-fichiers qui prenaient autrefois des heures en une seule commande automatisée, vous libérant ainsi pour vous concentrer sur des défis architecturaux plus complexes ».
Les développeurs qui consultent la documentation de Google la trouveront cependant remplie d’avertissements. « L’agent a accès au système de fichiers de votre ordinateur et aux actions du terminal, ainsi qu’à tous les outils que vous avez configurés pour être utilisés. Soyez extrêmement prudent lorsque et où vous autorisez automatiquement les actions de l’agent », indique-t-il.
AD ENREGISTREMENT
Anthropic essaie de cacher les actions de l’IA de Claude. Les développeurs détestent ça
La description de l’approbation automatique dans le paramètre global est encore plus catégorique. « C’est extrêmement dangereux et n’est jamais recommandé… cette fonctionnalité désactive les protections de sécurité critiques », indique-t-il.
Il est surprenant que le billet de blog de Google fasse la promotion de cette fonctionnalité, alors que la documentation met en garde contre son utilisation.®